Bitget diretas dan aset kripto US$351,6 juta atau Rp6,29 triliun terdampak. Hacker Korea Utara diduga terlibat, sementara cold wallet diklaim tetap aman.
Industri kripto kembali diguncang serangan siber besar. Exchange kripto Bitget mengonfirmasi insiden keamanan yang berdampak terhadap aset digital senilai sekitar US$351,6 juta atau setara Rp6,29 triliun.
Yang lebih mengejutkan, penyelidikan awal mengarah pada kemungkinan keterlibatan kelompok peretas asal Korea Utara.
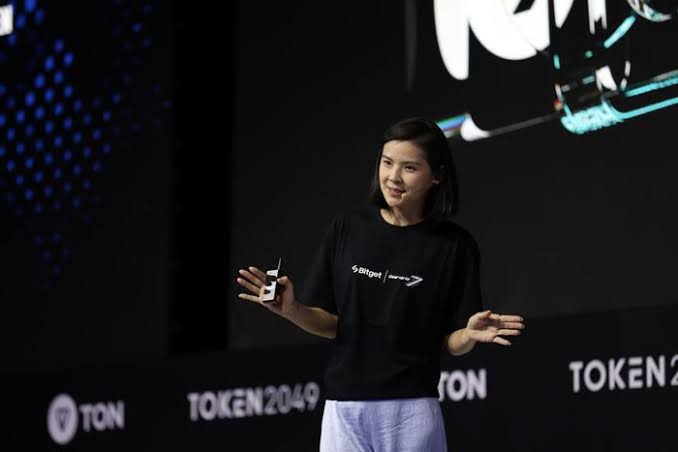
CEO Bitget Gracy Chen mengatakan penyelidik menemukan alamat Internet Protocol (IP) yang terkait dengan layanan VPN yang sebelumnya pernah digunakan kelompok peretas Korea Utara.
Pola serangan juga disebut memiliki kemiripan dengan sejumlah operasi sebelumnya yang dikaitkan dengan kelompok dari negara tersebut.
Namun, investigasi masih berlangsung sehingga keterlibatan Korea Utara belum dapat dianggap sebagai kesimpulan final.
Serangan tersebut memengaruhi sebagian infrastruktur hot wallet dan warm wallet Bitget, sementara perusahaan menyatakan cold wallet tetap aman.
Bitget juga menghentikan sementara layanan penarikan atau withdrawal untuk melakukan pemeriksaan keamanan lebih lanjut.
Bitget Konfirmasi Aset US$351,6 Juta Terdampak
Insiden terdeteksi pada Kamis, 24 September 2026.
Sistem keamanan Bitget menemukan sejumlah transfer tidak sah dari sebagian infrastruktur wallet perusahaan.
Estimasi awal berdasarkan aktivitas on-chain sempat menunjukkan aset sekitar US$183 juta berpindah dari wallet yang dikaitkan dengan Bitget.
Namun, setelah perusahaan melakukan pemeriksaan lebih luas terhadap beberapa blockchain, total aset yang terdampak diperkirakan mencapai US$351,6 juta.
Dengan asumsi kurs sekitar Rp17.890 per dolar AS, jumlah tersebut setara sekitar Rp6,29 triliun.
Aset yang terdampak mencakup beberapa kripto utama, seperti Ether (ETH), XRP, USDT, USDC, Avalanche (AVAX), dan BNB.
Transaksi terjadi melalui beberapa jaringan blockchain, termasuk Ethereum, XRP Ledger, Avalanche, BNB Smart Chain dan Arbitrum.
Hacker Korea Utara Diduga Terlibat
Perhatian kemudian tertuju pada identitas pelaku.
Gracy Chen mengatakan hasil penyelidikan awal menemukan sejumlah petunjuk yang mengarah kepada kelompok peretas Korea Utara.
Salah satunya berasal dari alamat IP.
Tim investigasi menemukan IP yang berkaitan dengan layanan VPN yang disebut sebelumnya pernah digunakan oleh kelompok peretas asal Korea Utara.
Selain itu, pola serangan memiliki kesamaan dengan metode yang pernah terlihat pada serangan-serangan sebelumnya.
Namun, Bitget belum memberikan kesimpulan final mengenai identitas penyerang.
Dengan demikian, penyebutan hacker Korea Utara dalam kasus Bitget masih merupakan dugaan berdasarkan bukti awal, bukan atribusi yang telah dikonfirmasi secara definitif.
Bukan Private Key yang Dicuri?
Salah satu temuan paling menarik dari penyelidikan awal adalah metode serangan yang digunakan.
Bitget menyatakan kemungkinan kebocoran atau kompromi private key telah dikesampingkan.
Artinya, penyerang diduga tidak memperoleh private key yang digunakan untuk mengontrol wallet perusahaan.
Sebaliknya, investigasi awal mengarah pada sistem backend wallet.
Penyerang diduga berhasil masuk ke sistem penting yang menangani operasi wallet, kemudian memanipulasi informasi transfer sehingga proses penandatanganan transaksi Bitget memberikan otorisasi terhadap transaksi yang sebenarnya tidak sah.
Metode tersebut menunjukkan bahwa keamanan exchange tidak hanya bergantung pada bagaimana perusahaan menyimpan private key.
Sistem backend, mekanisme otorisasi, akses internal, proses signing hingga kontrol terhadap transaksi juga menjadi bagian penting dari sistem keamanan sebuah exchange.
Apa Bedanya Hot Wallet dan Cold Wallet?
Kasus Bitget kembali memperlihatkan pentingnya memahami perbedaan hot wallet dan cold wallet.
Hot wallet merupakan wallet kripto yang terhubung dengan internet.
Exchange membutuhkan hot wallet untuk memproses transaksi pengguna dengan cepat, termasuk deposit dan withdrawal.
Keuntungannya adalah akses yang cepat.
Namun, karena terhubung dengan sistem online, hot wallet memiliki permukaan serangan yang lebih besar dibandingkan penyimpanan offline.
Cold wallet berbeda.
Cold wallet menyimpan aset atau akses terhadap aset secara offline sehingga lebih sulit dijangkau melalui serangan internet.
Karena alasan tersebut, exchange biasanya menyimpan sebagian besar aset dalam cold wallet dan hanya menyediakan sebagian tertentu dalam hot wallet untuk kebutuhan operasional.
Dalam kasus terbaru, Bitget menyatakan cold wallet mereka tetap aman.
- Harga Bitcoin Ngegas, Trump Bikin Pasar Kripto Kembali Girang
- The Fed Naikkan Suku Bunga, Bitcoin Masih Berpeluang Bersinar? Ini yang Dipertaruhkan Kevin Warsh
- Outflow ETF Bitcoin dan Ethereum September 2026, Investor Mulai Tarik Dana?
- Standard Chartered Prediksi Arbitrum Bisa Tembus US$10 pada 2030, Lampaui Pertumbuhan Bitcoin dan Ethereum
- Lihat Berita Bitcoin →
XRP dan Ethereum Jadi Aset yang Banyak Terdampak
Data on-chain juga memberikan gambaran mengenai aset yang berpindah dalam serangan tersebut.
Lookonchain memperkirakan sekitar 102,93 juta XRP senilai US$157,48 juta menjadi salah satu komponen terbesar dari aset yang terdampak.
Selain itu, sekitar 31.890 ETH senilai US$85,75 juta juga teridentifikasi dalam pergerakan dana terkait insiden.
Angka tersebut menunjukkan besarnya skala serangan.
Selain XRP dan Ethereum, penyerang juga memindahkan stablecoin dan beberapa aset kripto lainnya melalui sejumlah jaringan blockchain.
Setelah menerima aset, pelaku dapat melakukan berbagai transaksi on-chain untuk memindahkan atau menukar aset tersebut.
Aktivitas seperti ini biasanya menjadi perhatian perusahaan analitik blockchain karena seluruh transaksi publik dapat ditelusuri melalui blockchain.
Withdrawal Bitget Sempat Ditangguhkan
Setelah mendeteksi aktivitas mencurigakan, Bitget menghentikan sementara layanan withdrawal.
Langkah tersebut dilakukan untuk mencegah potensi keluarnya aset tambahan sekaligus memberikan waktu kepada tim keamanan melakukan pemeriksaan terhadap sistem.
Sementara itu, layanan deposit dan perdagangan disebut tetap berjalan.
Bitget juga bekerja sama dengan penegak hukum, perusahaan keamanan siber dan perusahaan analitik blockchain untuk melakukan investigasi.
Alamat-alamat yang berkaitan dengan penyerang turut ditandai agar exchange dan pihak lain dapat memantau pergerakan aset.
Belum ada kepastian mengenai berapa lama penghentian withdrawal akan berlangsung.
Gracy Chen mengatakan layanan tersebut dapat kembali berjalan dalam hitungan jam atau hari dan diharapkan tidak membutuhkan waktu berminggu-minggu.
Bagaimana Nasib Dana Pengguna Bitget?
Pertanyaan terbesar setelah sebuah exchange diretas biasanya adalah nasib aset pelanggan.
Bitget menyatakan saldo pelanggan tetap tercatat secara akurat dan kerugian dari insiden tersebut akan ditanggung oleh User Protection Fund.
Dana perlindungan Bitget disebut memiliki aset lebih dari US$464 juta, sedangkan estimasi aset yang terdampak dalam serangan mencapai US$351,6 juta.
Secara nominal, dana perlindungan tersebut lebih besar daripada nilai kerugian yang diumumkan perusahaan.
Bitget sebelumnya menyatakan Protection Fund dibentuk untuk memberikan perlindungan tambahan terhadap aset pengguna dalam kondisi ekstrem seperti insiden keamanan.
Perusahaan juga menerbitkan Proof of Reserves secara berkala. Dalam pembaruan September 2026 sebelum insiden terjadi, Bitget melaporkan total reserve ratio sebesar 135%.
Namun, Proof of Reserves dan dana perlindungan merupakan dua konsep berbeda.
Proof of Reserves digunakan untuk menunjukkan aset yang mendukung saldo pengguna, sementara Protection Fund merupakan cadangan tambahan yang dapat digunakan dalam kondisi tertentu.
Serangan Bisa Menghabiskan Sebagian Besar Protection Fund
Meski dana perlindungan Bitget cukup untuk menutupi nilai aset yang terdampak berdasarkan angka sementara, skalanya tetap sangat besar.
Jika seluruh kerugian US$351,6 juta harus ditanggung Protection Fund senilai sekitar US$464 juta, secara matematis nilainya setara dengan sekitar 76% dari dana tersebut.
Namun, angka tersebut tidak berarti 76% dana pasti akan digunakan.
Sebagian aset hasil peretasan masih berpotensi dibekukan atau dipulihkan melalui kerja sama dengan exchange lain, penerbit stablecoin, perusahaan analitik blockchain dan penegak hukum.
Nilai kerugian final juga masih dapat berubah setelah investigasi selesai.
Karena itu, besarnya penggunaan Protection Fund baru dapat diketahui setelah proses pemulihan aset dan investigasi selesai.
Mengapa Hacker Korea Utara Sering Dikaitkan dengan Kripto?
Kelompok peretas yang dikaitkan dengan Korea Utara telah lama menjadi perhatian industri aset digital.
Salah satu nama yang paling sering muncul adalah Lazarus Group.
Kelompok tersebut sebelumnya dikaitkan oleh pemerintah dan perusahaan keamanan siber dengan sejumlah serangan terhadap perusahaan kripto.
Industri kripto menjadi target menarik karena aset digital dapat dipindahkan dengan cepat melintasi berbagai jaringan dan negara.
Namun, blockchain juga memiliki karakteristik transparan.
Transaksi dapat dilihat secara publik sehingga perusahaan analitik dapat mengikuti aliran dana dari alamat penyerang ke wallet lainnya.
Karena itu, pelaku biasanya menggunakan berbagai teknik untuk menyamarkan aliran aset, termasuk melakukan swap, memindahkan dana melalui banyak wallet atau berpindah jaringan blockchain.
Dalam kasus Bitget, investigasi masih berlangsung sehingga keterlibatan kelompok tertentu belum dapat dipastikan.
Pelajaran Penting bagi Pengguna Exchange Kripto
Kasus Bitget menjadi pengingat bahwa exchange besar sekalipun tetap memiliki risiko keamanan.
Keamanan sebuah platform tidak hanya perlu dinilai dari popularitas atau besarnya volume perdagangan.
Pengguna juga dapat memperhatikan bagaimana exchange menyimpan aset, apakah memiliki Proof of Reserves, dana perlindungan, sistem cold storage dan prosedur penanganan insiden.
Untuk aset yang tidak digunakan dalam aktivitas trading, sebagian investor memilih menyimpan aset menggunakan wallet pribadi.
Namun, self-custody juga memiliki risiko sendiri.
Pengguna bertanggung jawab penuh menjaga seed phrase dan private key. Kehilangan seed phrase atau memberikan akses kepada pihak lain dapat membuat aset hilang secara permanen.
Karena itu, tidak ada metode penyimpanan yang sepenuhnya bebas risiko.
Yang penting adalah memahami karakteristik dan risiko masing-masing metode.
Kesimpulan
Bitget mengonfirmasi insiden keamanan yang berdampak terhadap aset sekitar US$351,6 juta atau Rp6,29 triliun pada 24 September 2026.
Serangan memengaruhi sebagian infrastruktur hot wallet dan warm wallet, sedangkan cold wallet disebut tetap aman.
Penyelidikan awal menemukan petunjuk yang mengarah kepada kemungkinan keterlibatan kelompok peretas Korea Utara, termasuk kemiripan penggunaan VPN dan pola serangan.
Namun, identitas penyerang belum dikonfirmasi secara final sehingga keterlibatan Korea Utara masih harus diperlakukan sebagai dugaan.
Temuan awal juga menunjukkan private key kemungkinan tidak bocor. Penyerang diduga mengeksploitasi sistem backend wallet untuk memanipulasi proses transfer dan otorisasi transaksi.
Bitget untuk sementara menghentikan withdrawal dan menyatakan kerugian akan ditanggung melalui User Protection Fund yang memiliki cadangan lebih dari US$464 juta.
Kasus tersebut kembali menunjukkan satu hal penting bagi industri kripto: semakin besar nilai aset yang dikelola exchange, semakin penting keamanan tidak hanya pada wallet dan private key, tetapi juga seluruh infrastruktur backend yang mengendalikan transaksi.
Disclaimer: Artikel ini bersifat informatif dan bukan merupakan rekomendasi investasi. Informasi mengenai pelaku serangan masih berdasarkan penyelidikan awal dan dapat berubah setelah investigasi lebih lanjut.